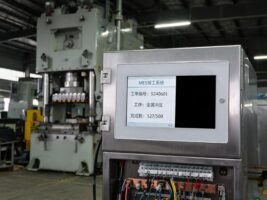
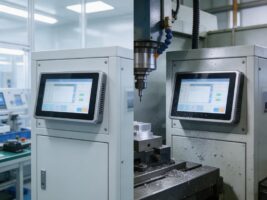
10月1日,推荐性国家标准 GB/T 44462.4-2026《工业互联网企业网络安全 第4部分,数据防护要求》正式实施。几乎同一时间,八部门联合印发《关于推动工业互联网高质量发展的实施意见》,要求建立工业互联网安全分类分级管理制度,完善数据安全保护相关标准。过去谈数据合规,目光多集中在机房和平台软件,如今审计口径沿数据链路倒推到产生数据的现场,车间里的工业厂家平板电脑被重新放进了准入清单。
新标把工位终端钉在数据收集与传输两环
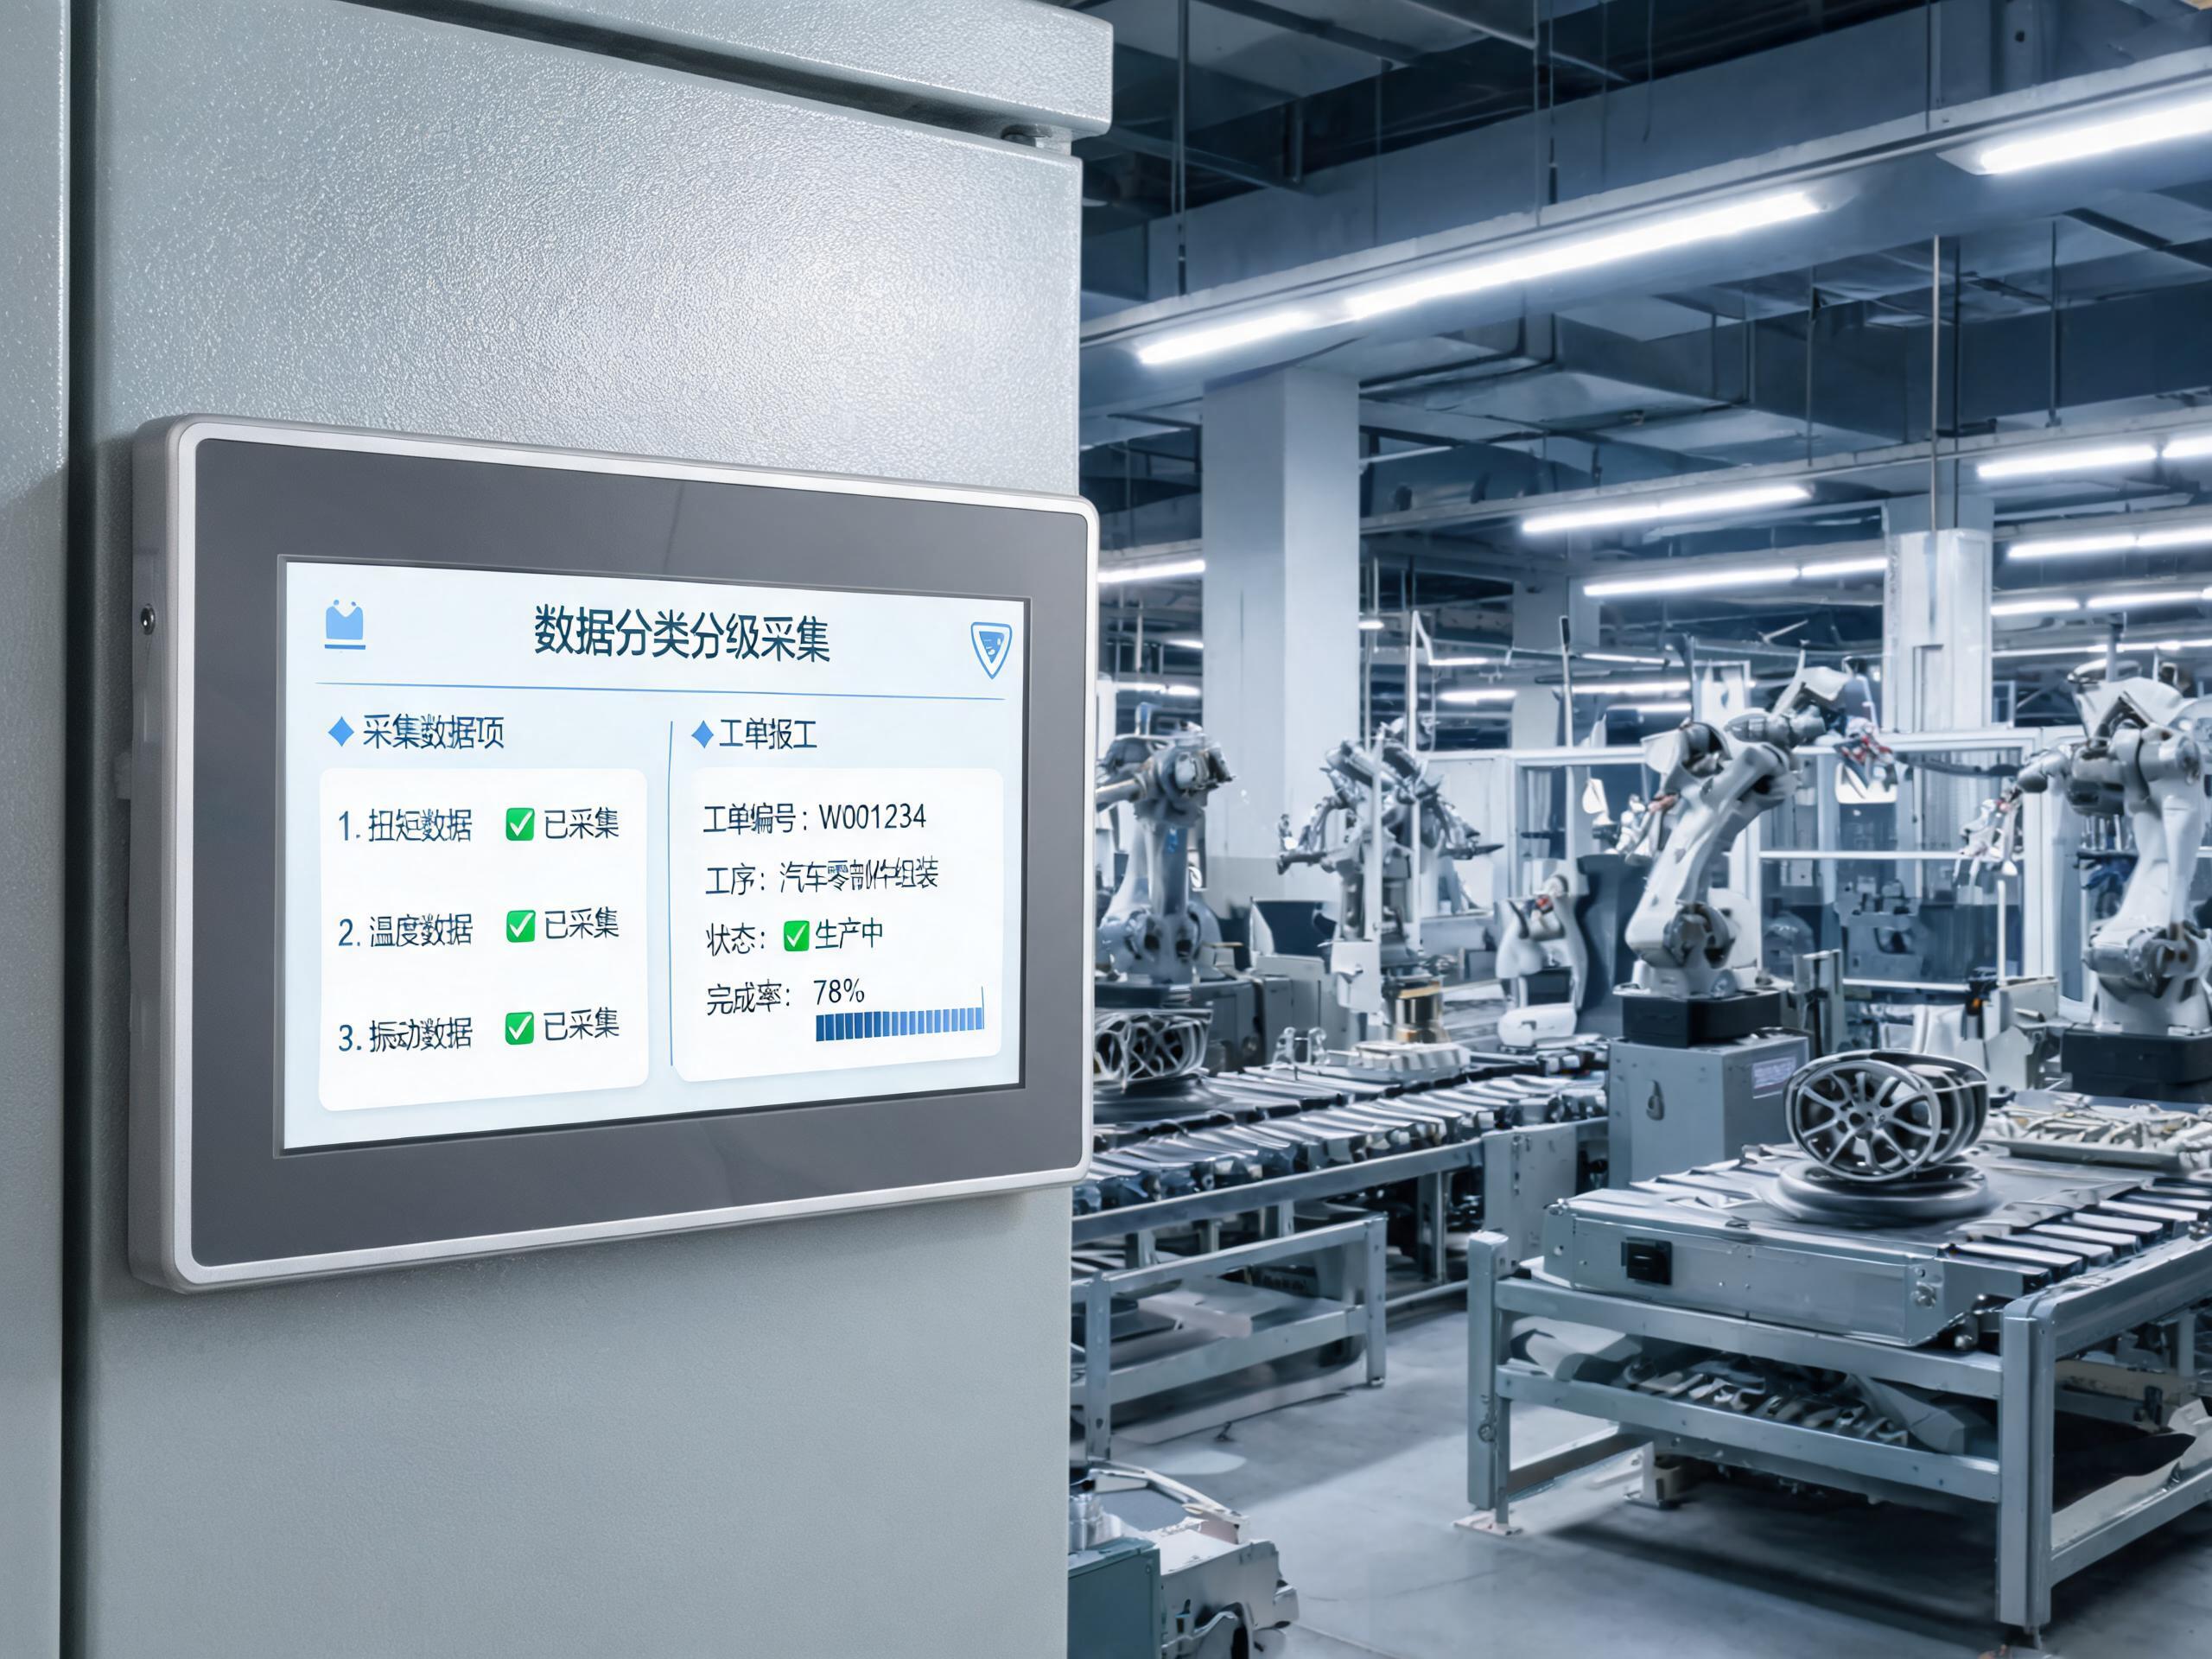
GB/T 44462.4-2026 把工业数据生命周期拆成收集、存储、使用加工、传输、提供、销毁六个环节,要求企业按分类分级结果逐环设置防护措施。工位终端恰好压在整条链路的起点,工单报工、质检数值、人员身份、设备参数都先经过它录入,再向制造执行系统传送。分类分级不是只给平台管理员的作业题,审计进厂后追问的头一句话往往是,这条数据是谁、在哪台终端、什么时间录进去的。回答不上来,后面的加密和审计都会失去意义。这意味着工业厂家平板电脑不能再按办公电脑采购,账户、接口、缓存都要拿得出证据。
台账先看实名身份,共享账号走到尽头
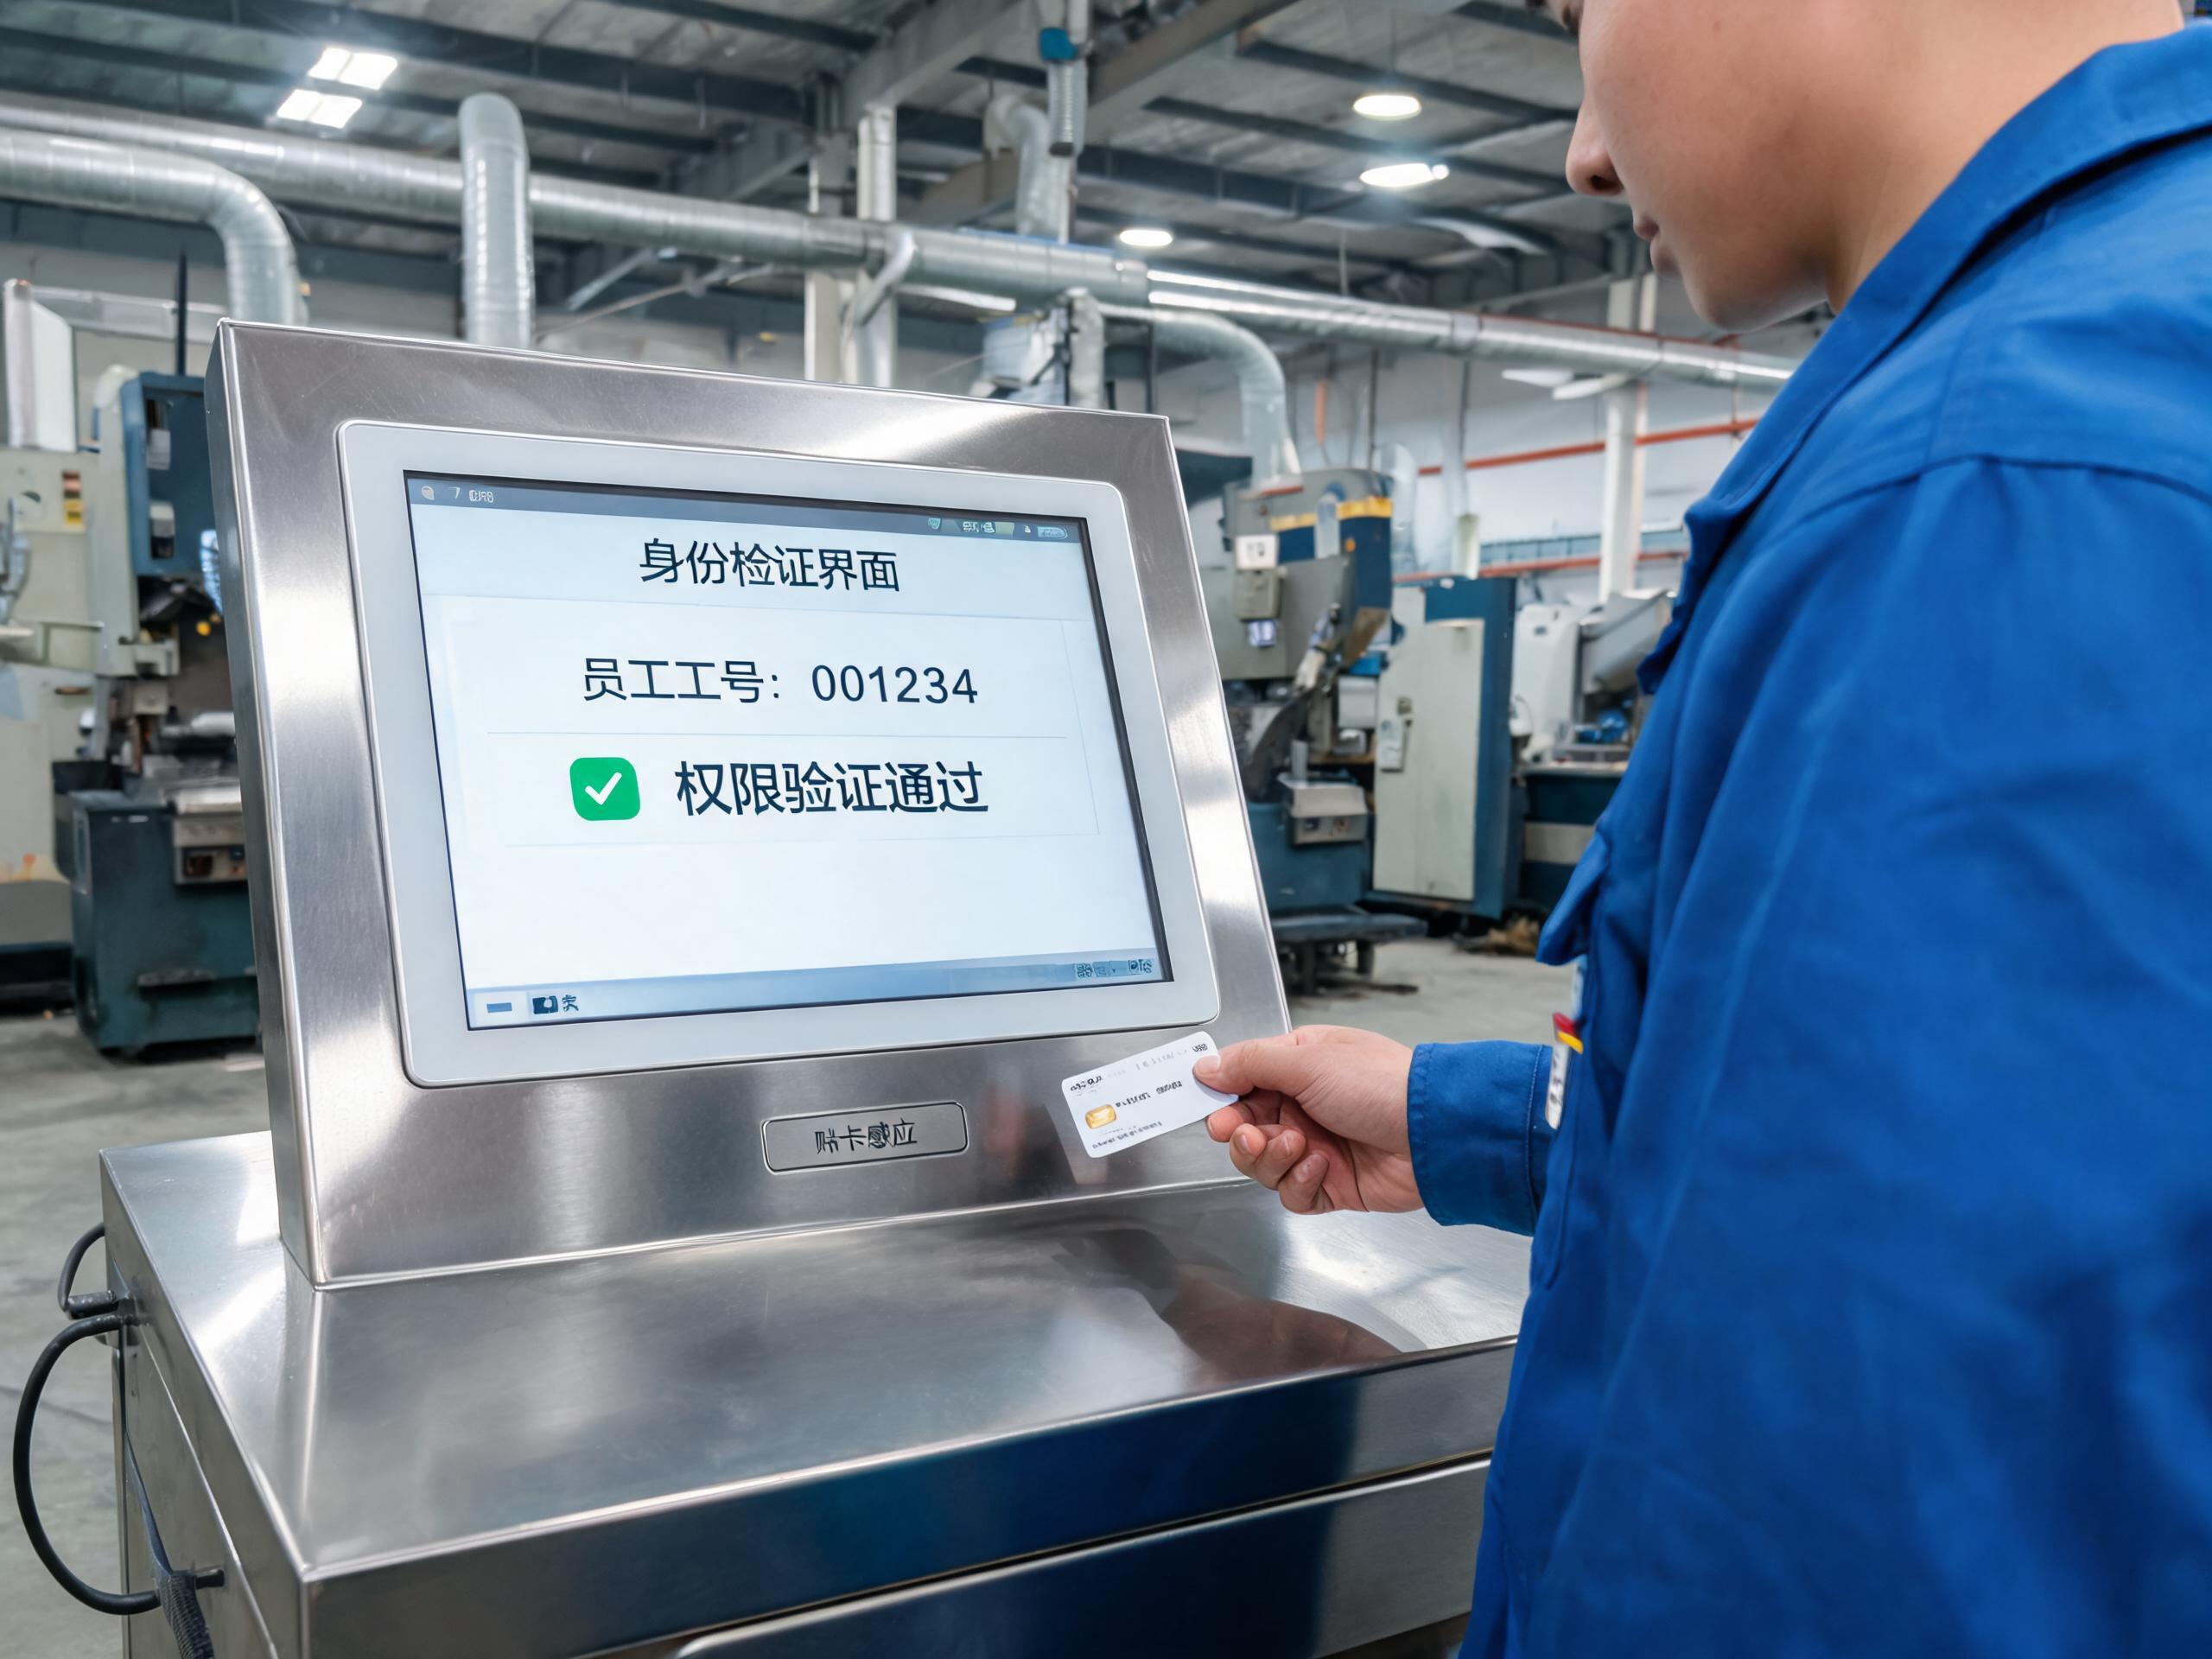
新标在访问控制条款里强调操作可追溯到自然人,而车间最常见的隐患恰恰是一个班次共用一个账号。一旦出现批量删改记录,日志里只剩同一个用户名,责任无法落到个人。可行的做法是把身份核验前置到每次登录与关键操作,刷卡加口令的双因素方式正在工业访问管理领域快速普及,卡片丢失或借用留下的冒用缺口由此被补上。针对这一要求,控显P3A IC/ID刷卡多功能工控一体机以 0.2 秒的感应速度完成身份核验,把员工工号与每条报工记录绑定,权限随人走而不是随工位走,工业厂家平板电脑由此从共用工具变成可定责的数据入口。
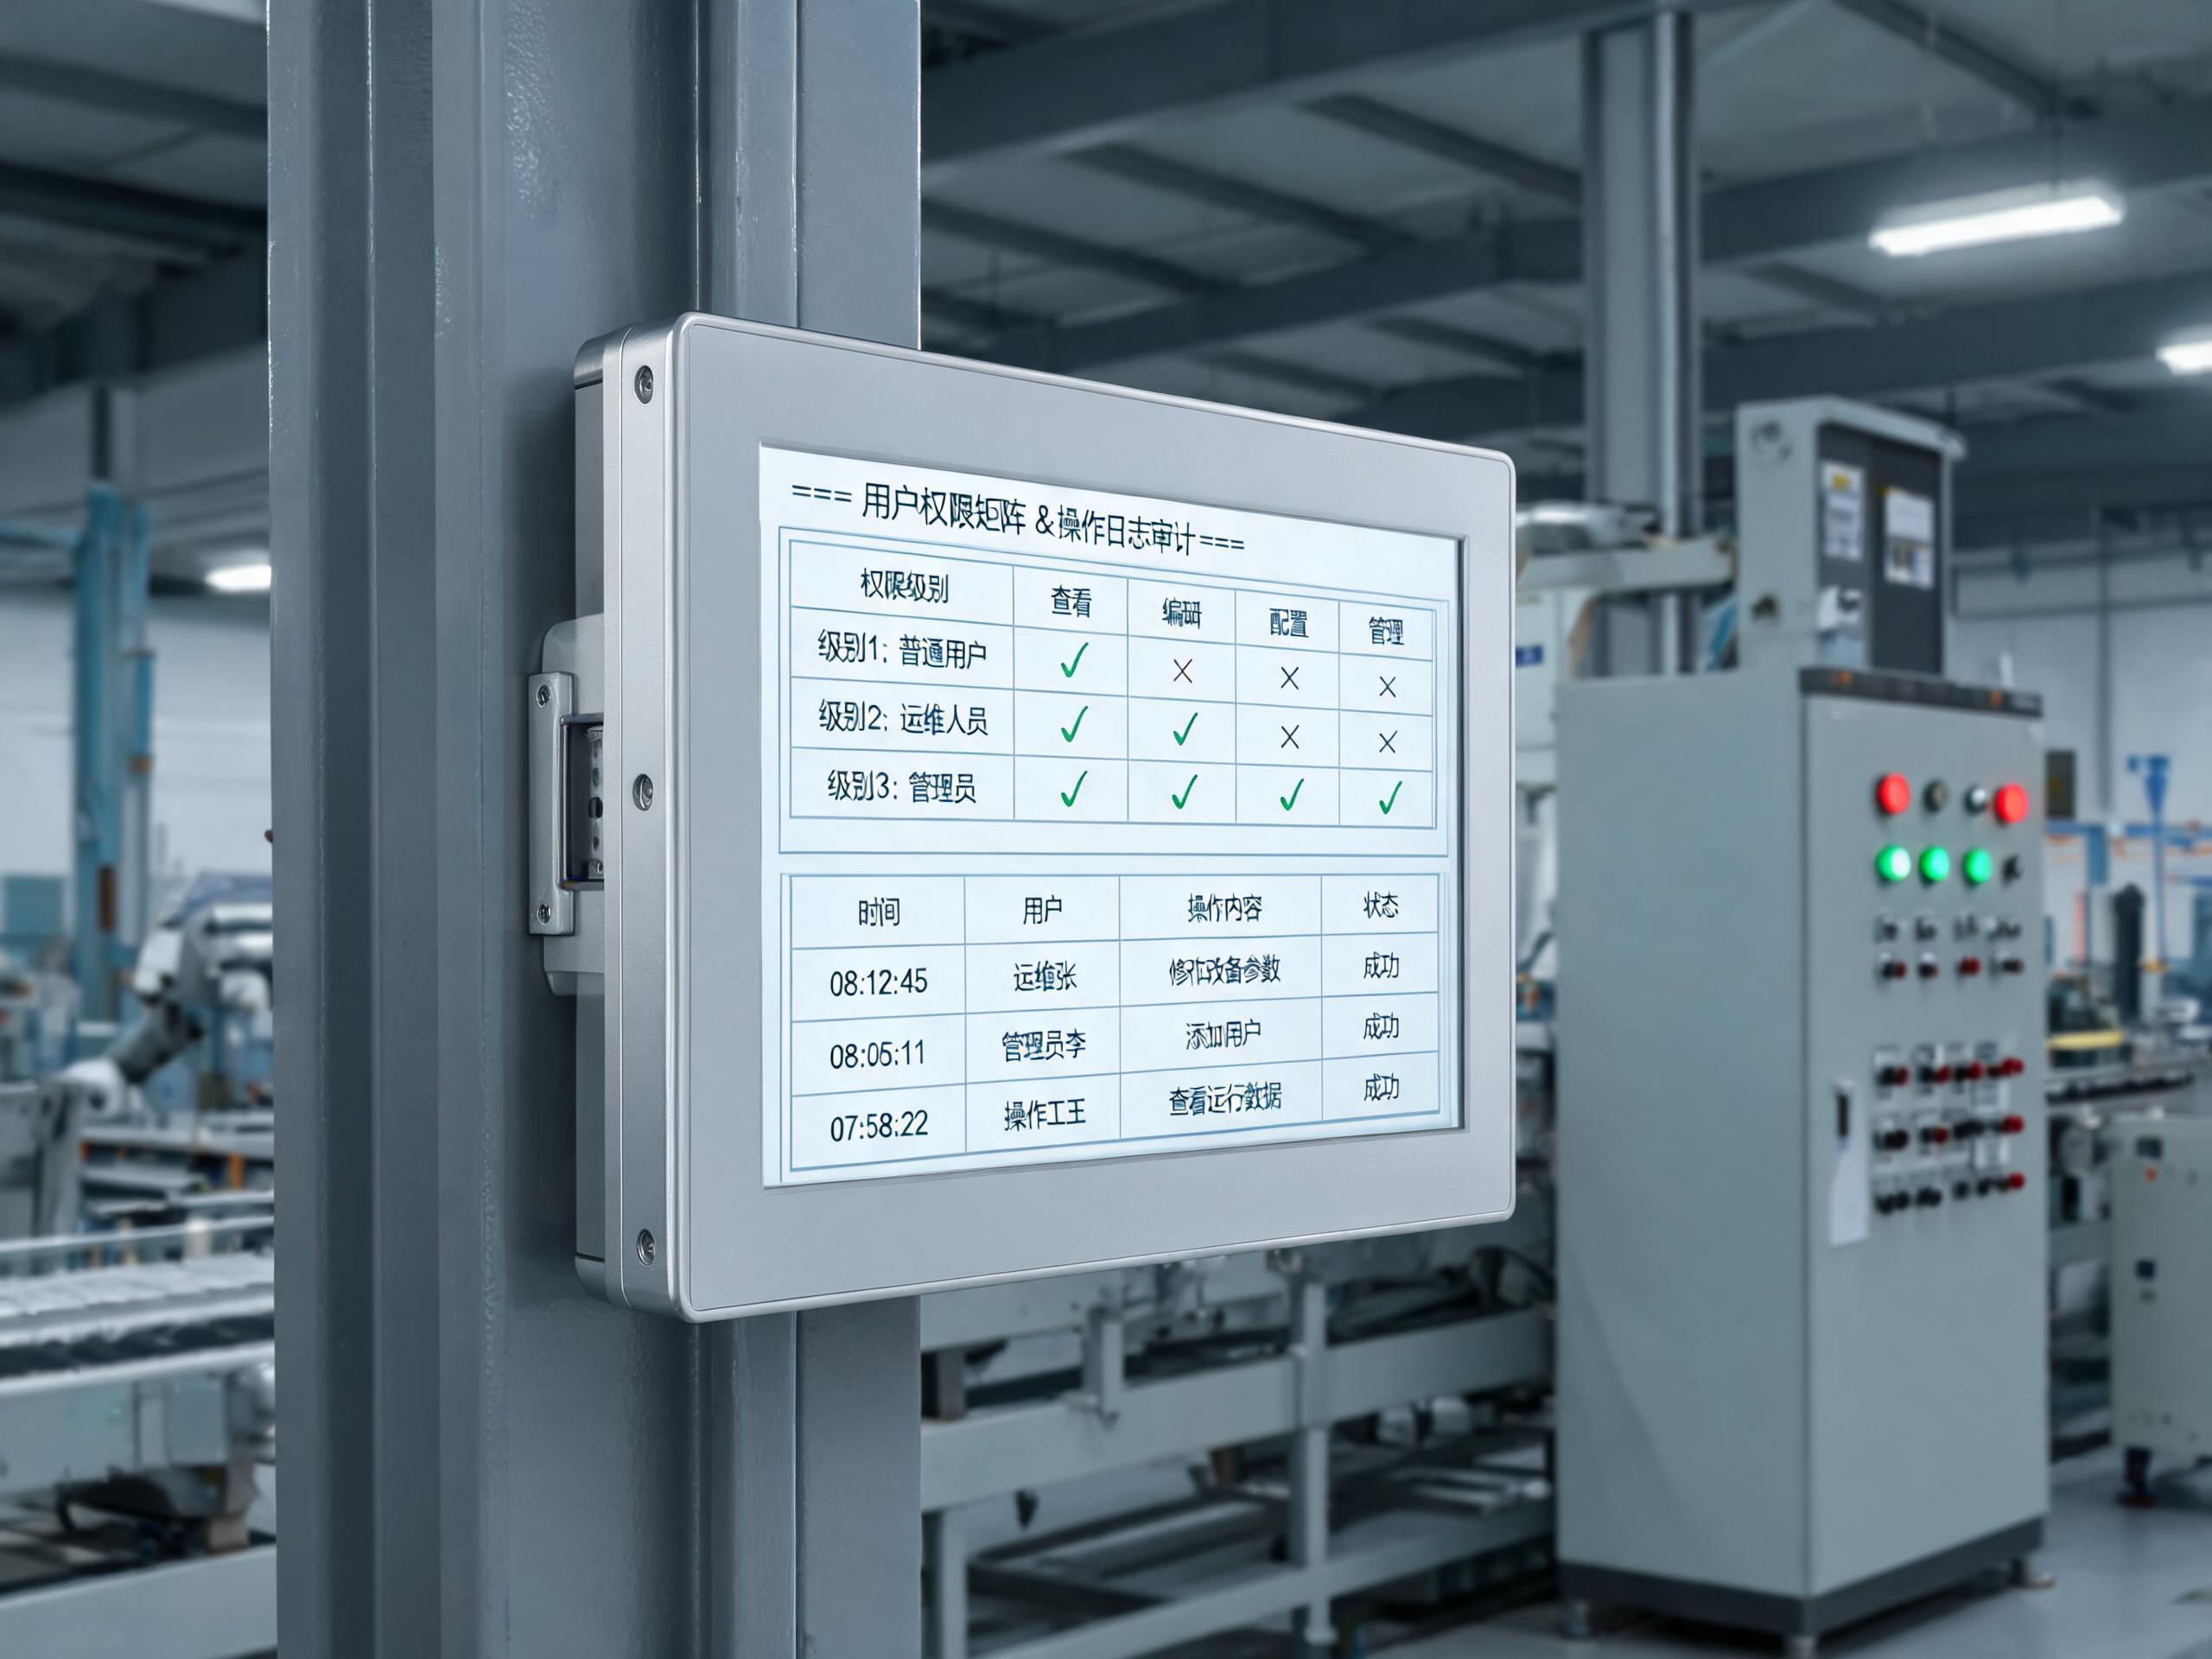
第二本第三本台账,权限分级与操作日志留痕
身份明确之后,第二本台账是最小权限。操作工、班组长、工程师三类角色应能看到不同界面,配方下发、参数修改、异常放行这类高危动作必须分级授权,终端要支持按角色直接屏蔽功能入口,而不是只靠制度提醒。第三本台账是日志留痕,每条操作至少回答谁、何时、在哪台设备、对什么对象、做了什么、结果如何六个问题,并按规定周期本地留存。车间网络并不总是稳定,终端还要在断网时把日志与报工数据加密缓存,联网后续传,不能因几秒抖动产生无主数据。
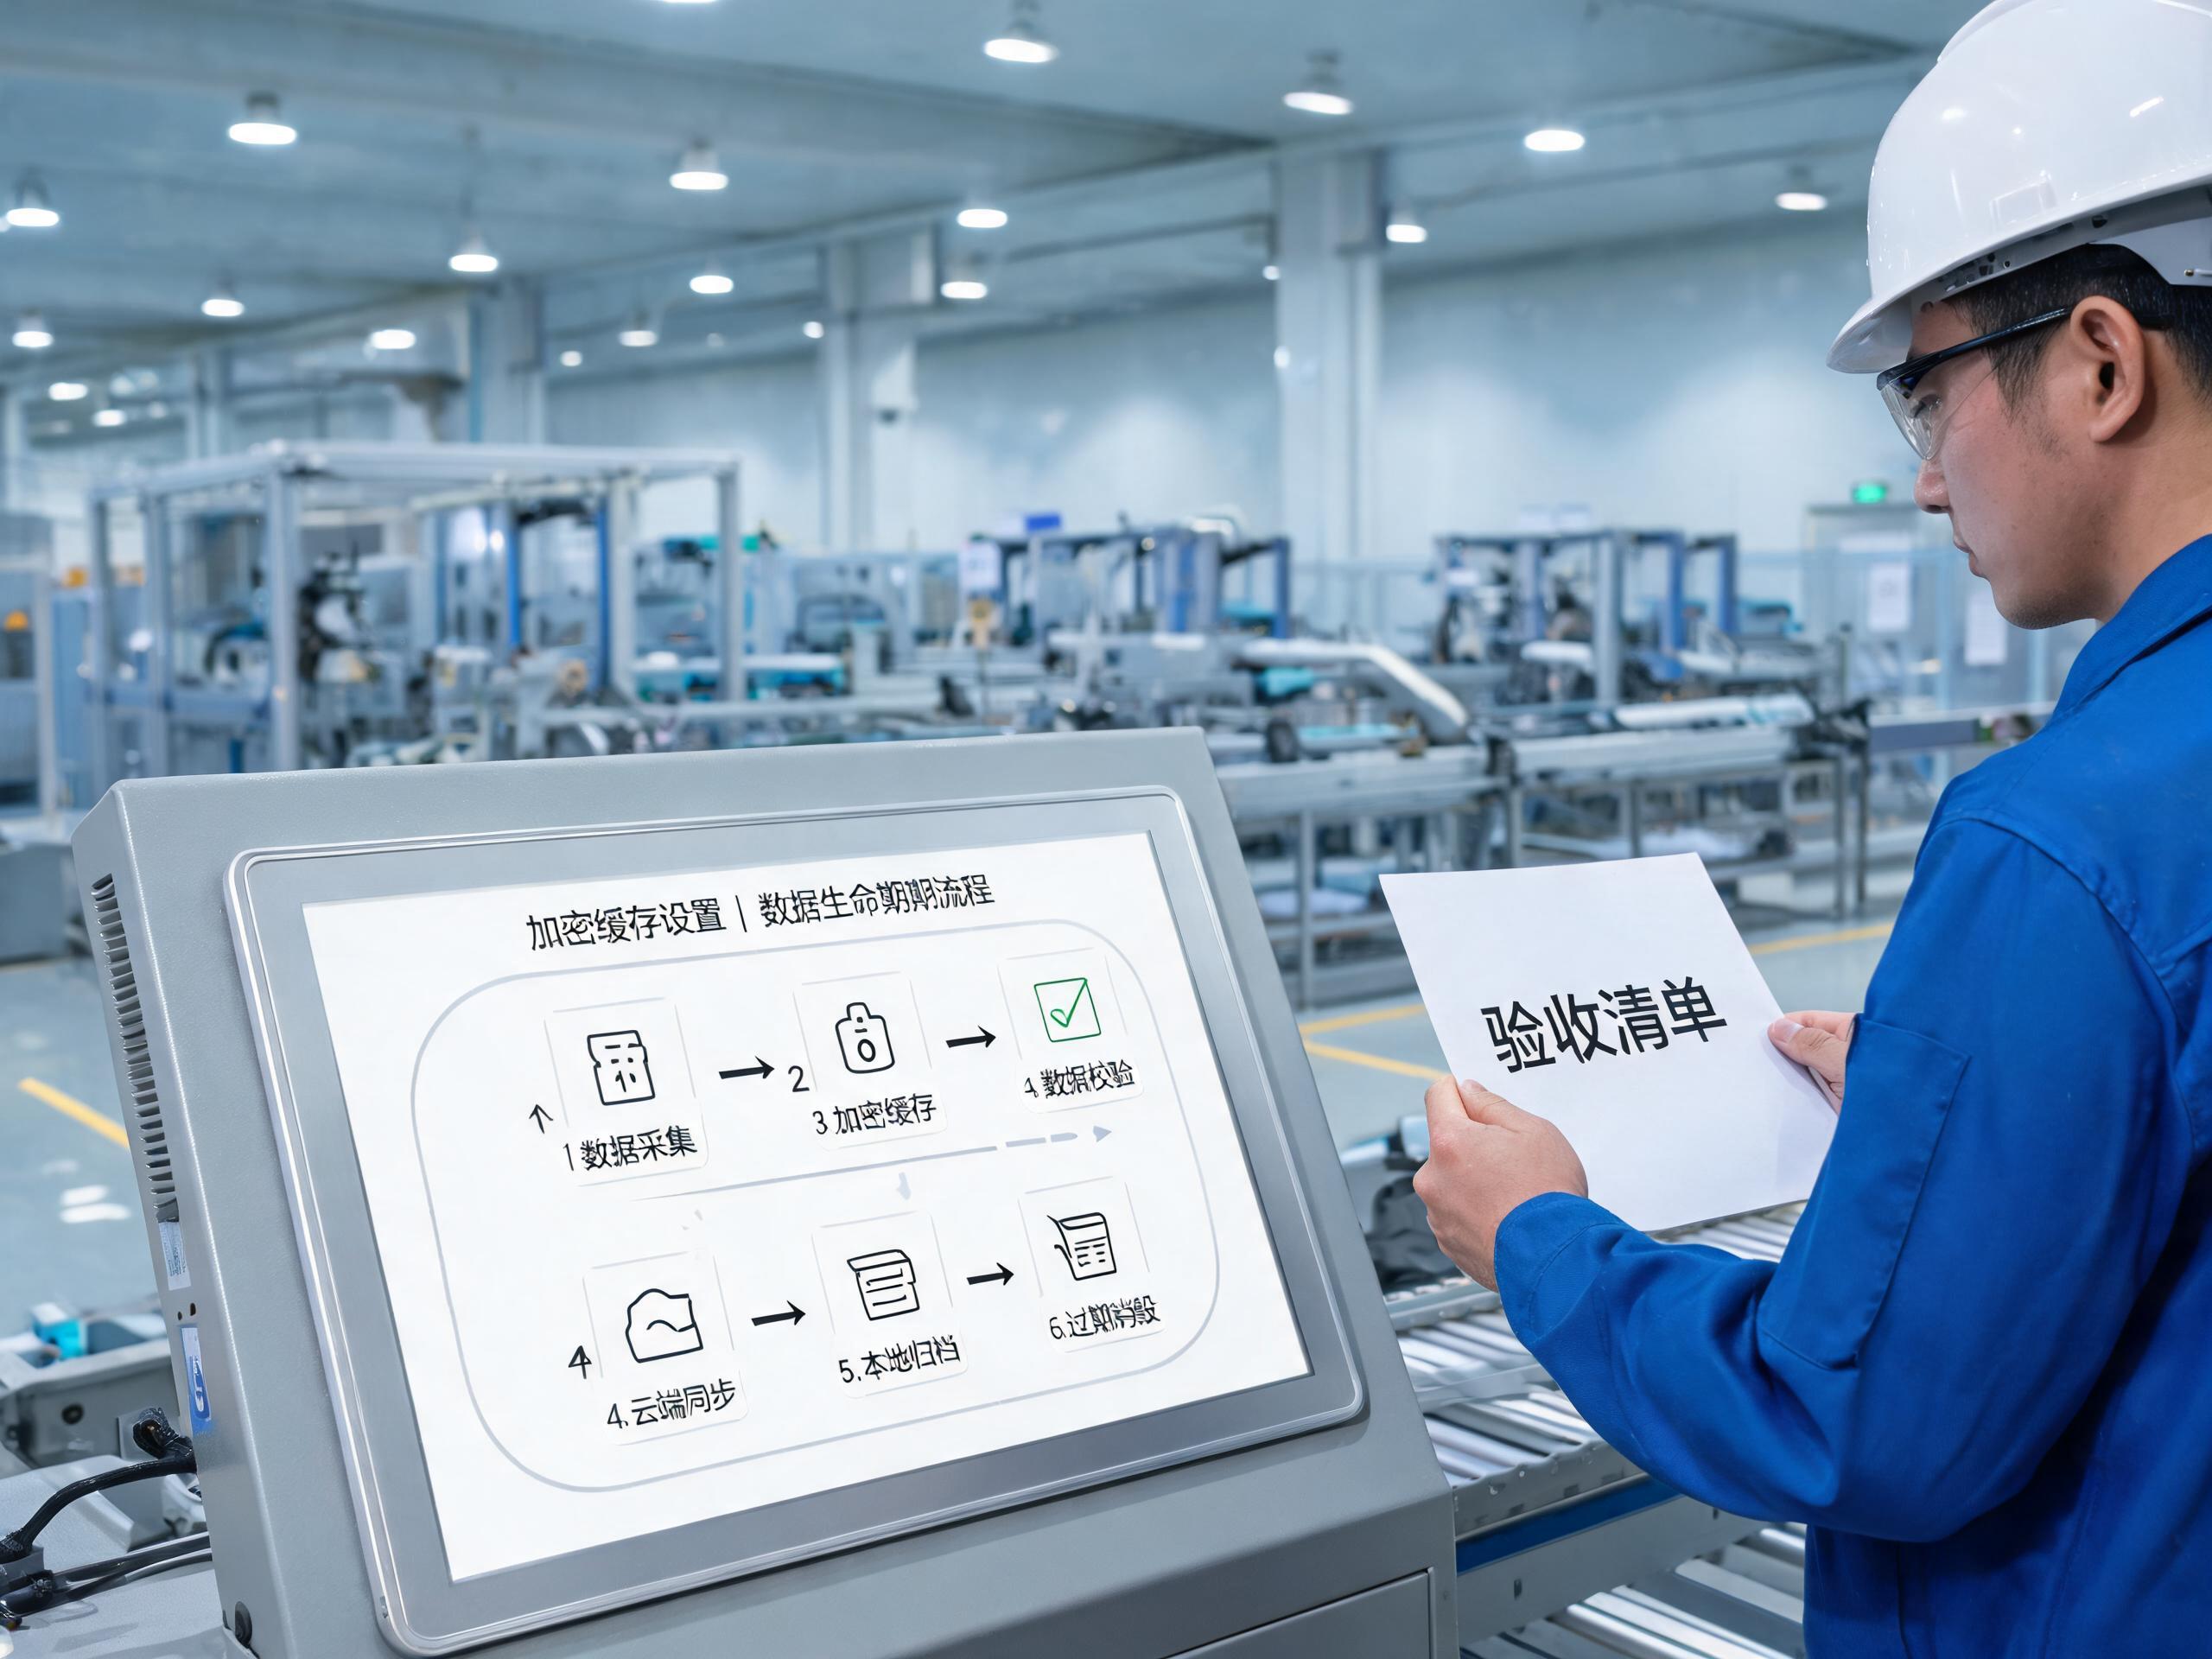
第四本台账是缓存加密,验收按四步顺序走
数据在终端短暂停留的这段时间,恰是过去最容易被忽略的暴露面,第四本台账因此要求本地缓存与传输通道同时加密,设备报废或调拨时还要能证明存储区被彻底清除,对应生命周期最后一环的销毁要求。采购验收应按固定顺序推进,先核身份认证模块与厂内门禁系统的对接方式,再核权限模型和日志能否按审计要求导出,然后核断网缓存的加密强度与留存周期,最后才谈安装方式和交期。在断网续传与本地缓存边界的整机设计上,控显科技把身份读写、权限判断与存储加密放在同一道防护链里处理,减少终端与上位系统之间的灰色地带。
10月1日的实施节点不是运动式检查的开始,而是数据合规从平台层走向车间层的标志。四本台账的本质,是让每一条生产数据都找得到来源、说得清路径。早一步按新标准调整准入口径的企业,在下一轮分级评估中会从容得多。